¶ Autenticação do E-mail via AD
OBS: Contas de setor e de serviço serão autenticadas localmente no servidor de e-mails.
Passo 01 Depois de acessado o painel administrativo do Zimbra por meio deste Acesse o ZIMBRA, seguir com o procedimento.
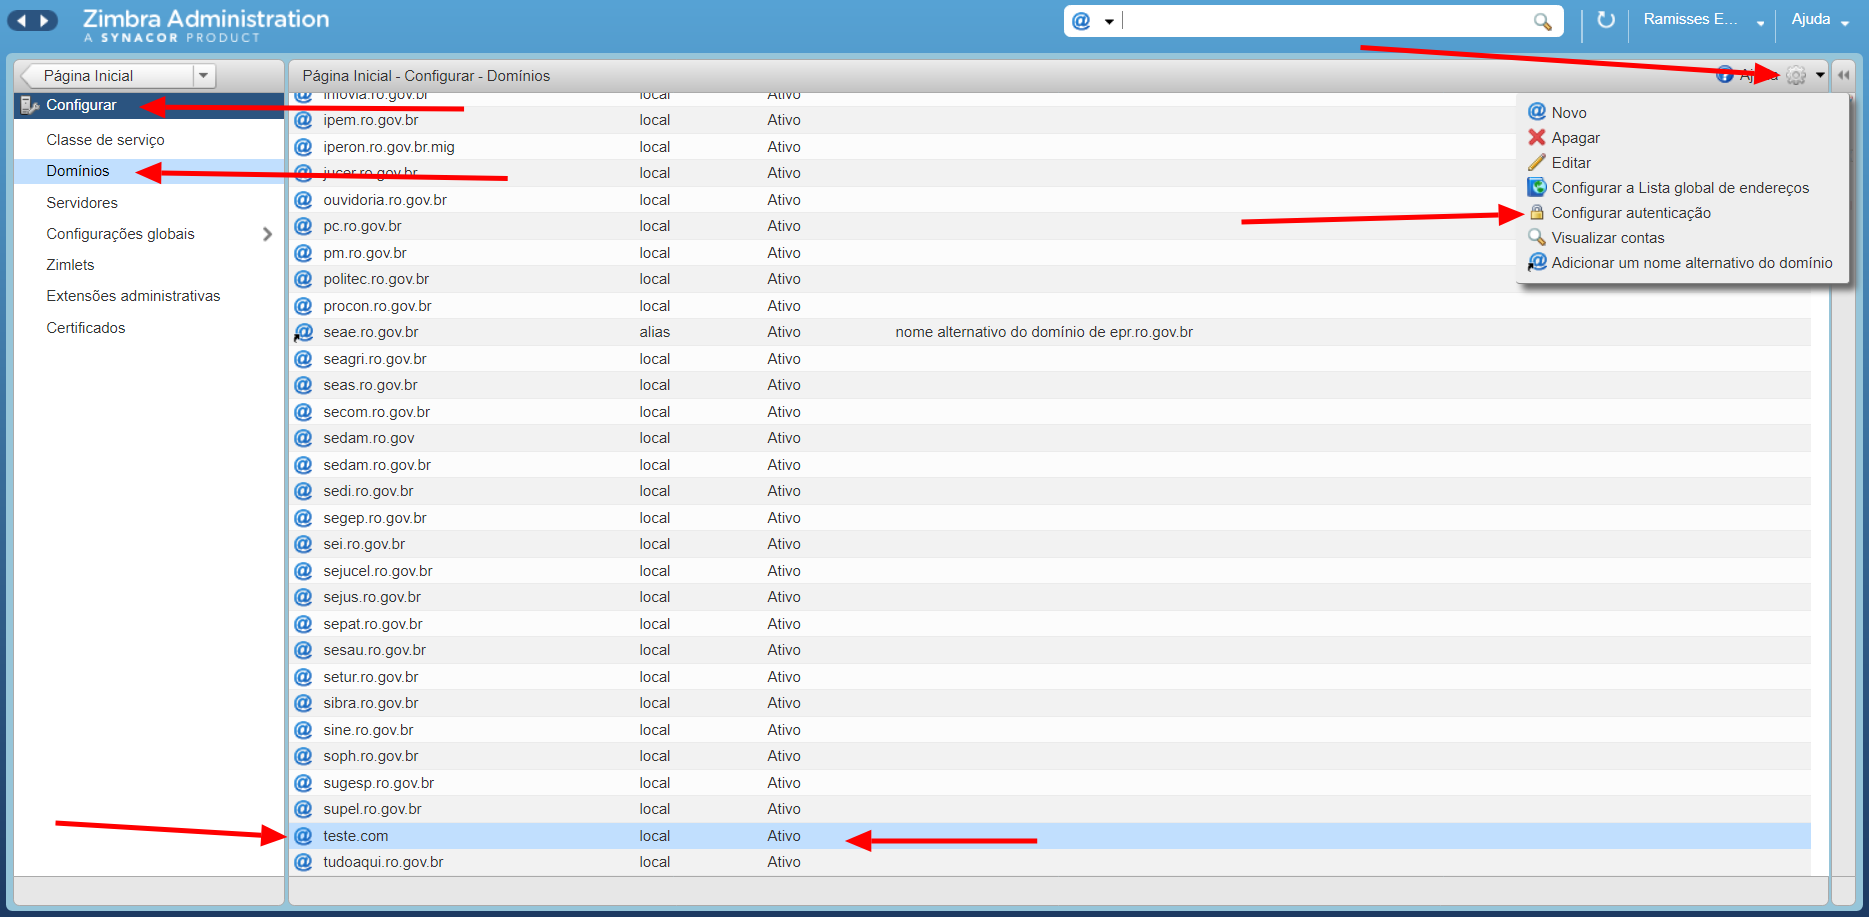
Passo 02 Do lado esquerdo, clique em Configurar, depois Domínios, selecione então o domínio de e-mail que se deseja configurar a autenticação e clique em Configurar autenticação, conforme imagem.
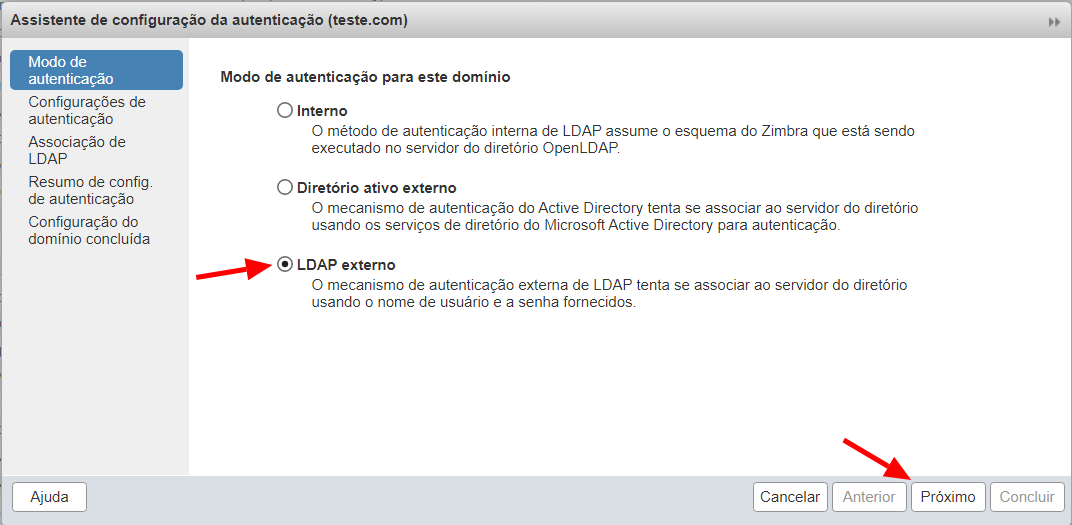
Passo 03 Aparecerá uma tela de configuração de autenticação, nela marque LDAP externo, e avance.
Passo 04 Configure o servidor LDAP conforme imagem, adicione o Filtro LDAP e insira a Base de busca LDAP para a OU da secretaria no lugar de TESTE_DTC.
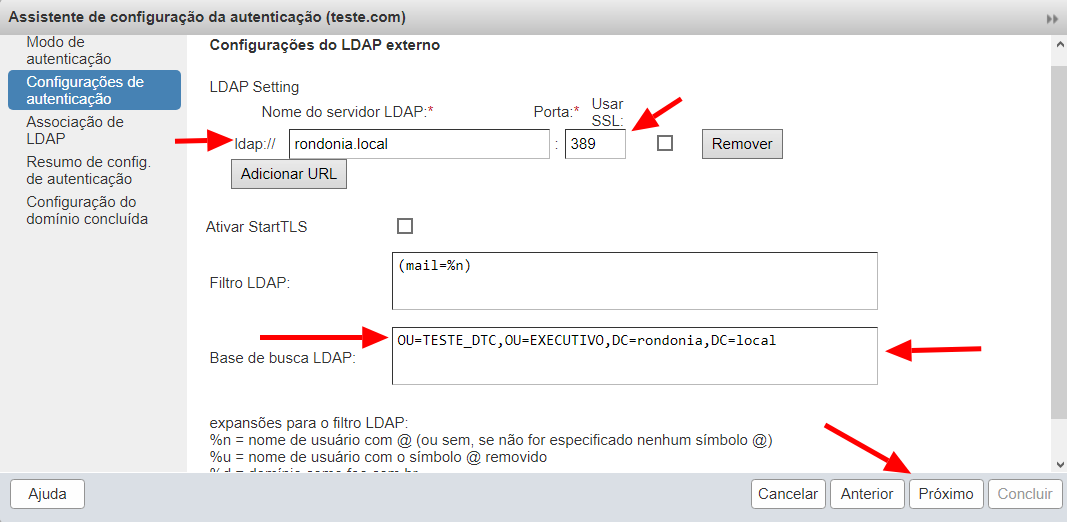
rondonia.local
(mail=%n)
OU=SETIC,OU=EXECUTIVO,DC=rondonia,DC=local
Passo 05 Será preciso vincular uma conta do AD com o servidor de e-mail, faça conforme a imagem, alterando o Vincular DN para uma conta válida e informe a senha.
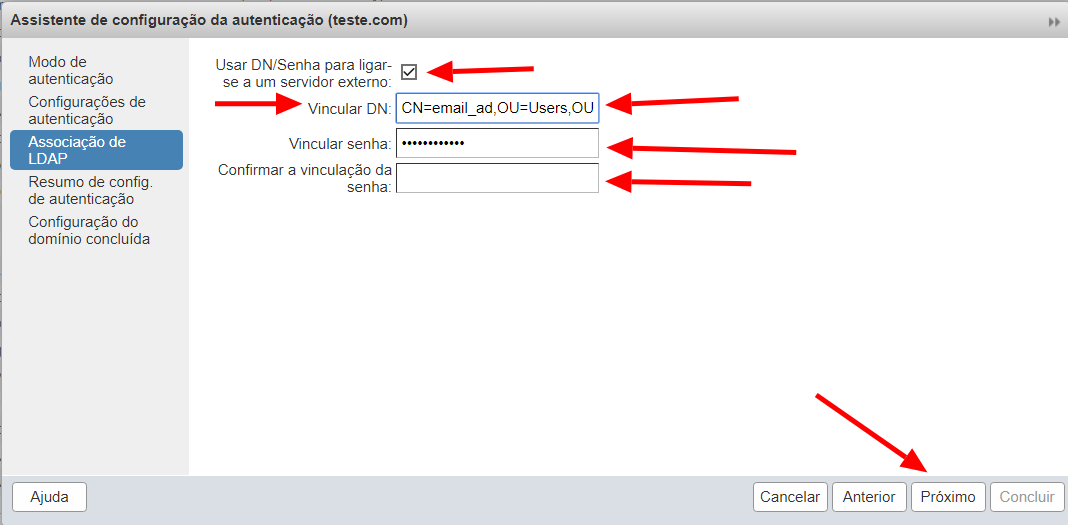
CN=email,OU=Users,OU=NUDTC,OU=GINF,OU=DETIC,OU=GAB,OU=SETIC,OU=EXECUTIVO,DC=rondonia,DC=local
OBS: Senha padrão.
Passo 06 Este passo é para realizar um teste de autenticação, informe um e-mail da secretaria e a senha para testar, se tudo estiver certo, avance.
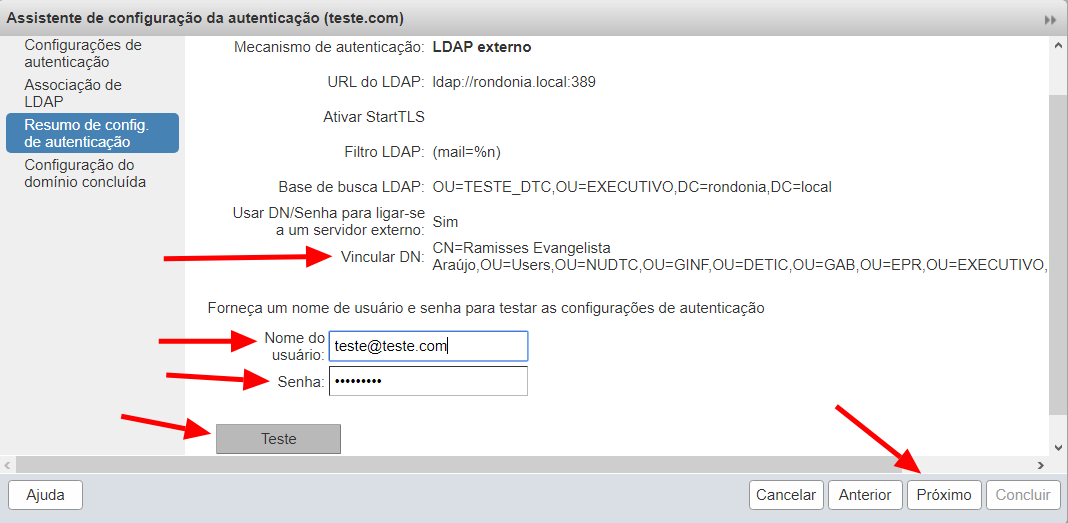
Passo 07 Se tudo estiver certo, aparecerá a seguinte mensagem.
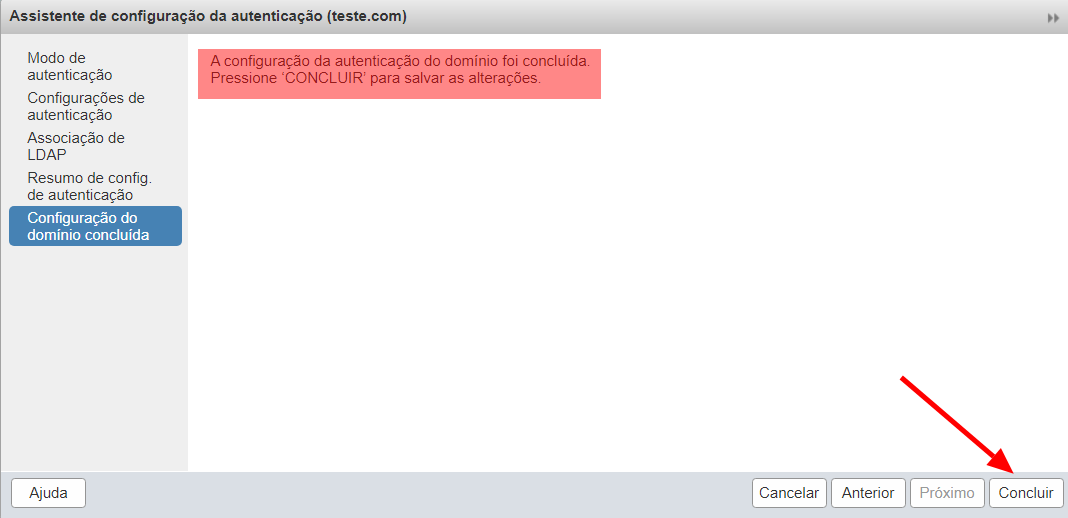
Passo 08 Executar este comando no servidor de emails, deve-se trocar setic pela secretaria vinculada.
zmprov md setic.ro.gov.br zimbraAuthFallbackToLocal TRUE
¶ Para Contas Antigas
Passo 09 Anotar o endereço de e-mail do usuário em nosso domínio e vincular ao seu perfil no Active Directory, conforme exemplo.
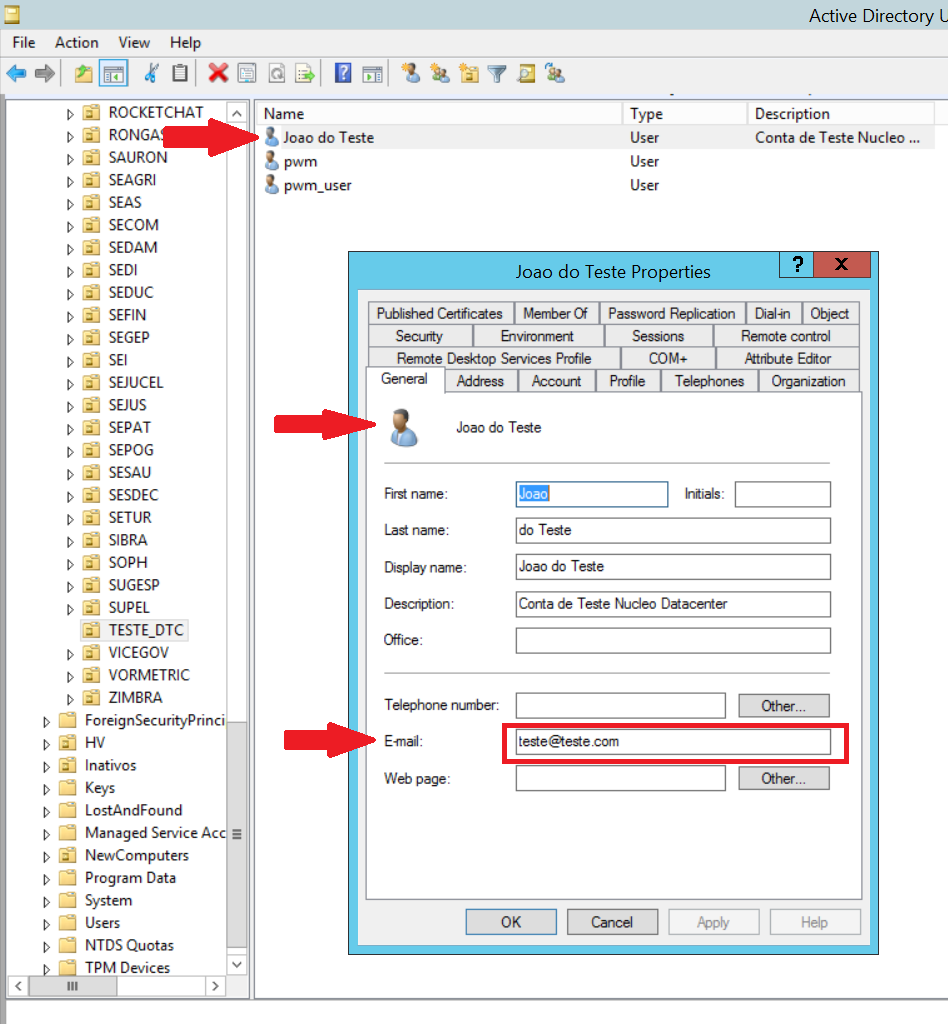
Passo 10 A partir disso, o login poderá ser feito usando a senha do Active Directory.
OBS: Deve-se retirar o login local no servidor de e-mails da conta vinculada.
¶ Para Contas Novas
Passo 11 Deve ter no Active Directory um usuário criado, e no servidor de e-mail deve-ser criado um e-mail, como mostrado na imagem.
OBS: Com a autenticação integrada ao AD, não é necessário definir uma senha.
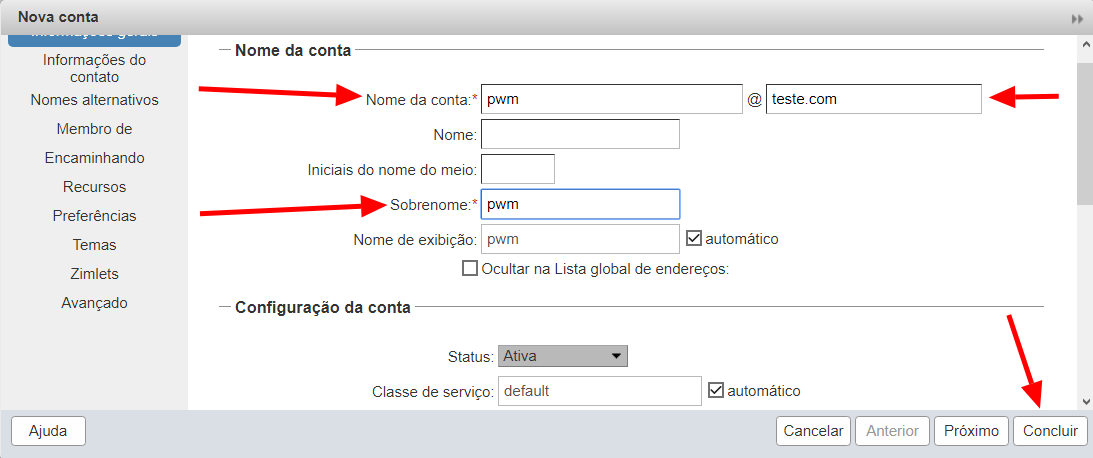
Passo 12 Então vincular o e-mail com o usuário do Active Directory, como no passo 9.