Passo 01 Acessar servidor DNS Master com a senha padrão DETIC
ssh suporte@172.16.0.150 -p 222
Passo 02 Acessar pasta com os arquivos de configuração do nginx
cd /var/lib/docker/volumes/nginx_confdata/_data/conf.d/
Passo 03 Localizar o arquivo de configuração do servidor solicitado no chamado
grep -l <IP_Servidor> ./*
Passo 04 Editar arquivo de configuração
vim <nome_arquivo>
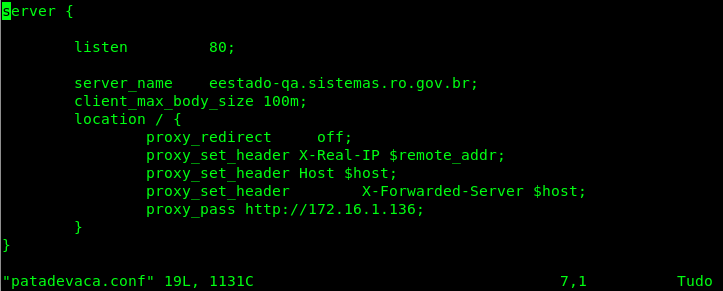
Passo 05 Editar arquivo de configuração, como no exemplo, adicionando após o server_name, a URL solicitada no chamado. Após adicionado, pular para o passo 7.
Passo 06 Caso não houver um arquivo de configuração do servidor, criar um arquivo de configuração
vim <nome_arquivo>
Olhar no iTop o hostname da máquina para ser o nome do arquivo.
Passo 06.1 Se for protocolo HTTP, usar as seguintes configurações
server {
        listen         80;
        server_name    <url_do_chamado_aqui>;
        client_max_body_size 100m;
        location / {
                proxy_redirect     off;
                proxy_set_header X-Real-IP $remote_addr;
                proxy_set_header Host $host;
                proxy_set_header        X-Forwarded-Server $host;
                proxy_pass http://<ip_servidor>;
                   }
       }
Passo 06.2 Se for protocolo HTTPs e redirecionamento do protocolo HTTP para HTTPs, usar as seguintes configurações
server    {
     listen    80;
        server_name   <url_do_chamado_aqui>;
        client_max_body_size 100m;
        return         301 https://$host$request_uri;
        }

server  {
        listen    443 ssl;
        server_name   <url_do_chamado_aqui>;
        client_max_body_size 100m;
        ssl_certificate     /etc/letsencrypt/live/sistemas.ro.gov.br/fullchain.pem;
        ssl_certificate_key /etc/letsencrypt/live/sistemas.ro.gov.br/privkey.pem;
        ssl_client_certificate /etc/letsencrypt/live/ca-certificates.crt;
        ssl_verify_client      off;
        ssl_protocols       SSLv3 TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers         HIGH:!aNULL:!MD5;
        ssl_stapling on;
        ssl_stapling_verify on;
        location / {
                proxy_set_header X-Real-IP $remote_addr;
                proxy_set_header Host $host;
                proxy_set_header        X-Forwarded-Server $host;
                proxy_pass https://<ip_servidor>;
                proxy_ssl_server_name on;
                   }
        }
Verificar se o domínio possui certificado.
Passo 07 Reiniciar o serviço do NGINX
docker restart 213962fa6b99
Verificar o ID do container antes de reiniciar o serviço.
Passo 08 Verificar se o NGINX está rodando, se estiver down, rever os arquivos de configuração, a partir do passo 4
docker ps
ssh suporte@172.16.0.150 -p 222
Passo 09 Acessar pasta com os arquivos de configuração do nginx
cd /var/lib/docker/volumes/nginx_confdata/_data/conf.d/
Passo 10 Localizar o arquivo de configuração do servidor solicitado no chamado
grep -l <IP_Servidor> ./*
Passo 11 Editar arquivo de configuração
vim <nome_arquivo>
Passo 12 Editar arquivo de configuração, como no exemplo, adicionando após o server_name, a URL solicitada no chamado. Após adicionado, pular para o passo 7.
Passo 13 Caso não houver um arquivo de configuração do servidor, criar um arquivo de configuração
vim <nome_arquivo>
Olhar no iTop o hostname da máquina para ser o nome do arquivo.
Passo 14 Se for protocolo HTTP, usar as seguintes configurações
server {
        listen         80;
        server_name    <url_do_chamado_aqui>;
        client_max_body_size 100m;
        location / {
                proxy_redirect     off;
                proxy_set_header X-Real-IP $remote_addr;
                proxy_set_header Host $host;
                proxy_set_header        X-Forwarded-Server $host;
                proxy_pass http://<ip_servidor>;
                   }
       }
Passo 14.1 Se for protocolo HTTPs e redirecionamento do protocolo HTTP para HTTPs, usar as seguintes configurações
server    {
     listen    80;
        server_name   <url_do_chamado_aqui>;
        client_max_body_size 100m;
        return         301 https://$host$request_uri;
        }

server  {
        listen    443 ssl;
        server_name   <url_do_chamado_aqui>;
        client_max_body_size 100m;
        ssl_certificate     /etc/letsencrypt/live/sistemas.ro.gov.br/fullchain.pem;
        ssl_certificate_key /etc/letsencrypt/live/sistemas.ro.gov.br/privkey.pem;
        ssl_client_certificate /etc/letsencrypt/live/ca-certificates.crt;
        ssl_verify_client      off;
        ssl_protocols       SSLv3 TLSv1 TLSv1.1 TLSv1.2;
        ssl_ciphers         HIGH:!aNULL:!MD5;
        ssl_stapling on;
        ssl_stapling_verify on;
        location / {
                proxy_set_header X-Real-IP $remote_addr;
                proxy_set_header Host $host;
                proxy_set_header        X-Forwarded-Server $host;
                proxy_pass https://<ip_servidor>;
                proxy_ssl_server_name on;
                   }
        }
Verificar se o domínio possui certificado.
Passo 15 Reiniciar o serviço do NGINX
docker restart 213962fa6b99
Verificar o ID do container antes de reiniciar o serviço.
Passo 16 Verificar se o NGINX está rodando, se estiver down, rever os arquivos de configuração, a partir do passo 4
docker ps